Các bộ, ngành và địa phương sẽ thí điểm đánh giá an ninh mạng theo 29 tiêu chí từ năm 2027. Kết quả có thể được công bố, xếp hạng định kỳ khi áp dụng chính thức.
|
|
Các bộ, ngành và địa phương sẽ thí điểm đánh giá an ninh mạng theo 29 tiêu chí từ năm 2027. Ảnh minh họa: Quang Nam. |
Phó Thủ tướng Thường trực Phạm Gia Túc vừa ký Quyết định 1964/QĐ-TTg ngày 12/10, ban hành Chỉ số bảo đảm an ninh mạng nhằm đánh giá công tác bảo vệ hệ thống thông tin tại các bộ, cơ quan và địa phương.
Theo quyết định, bộ chỉ số gồm 29 tiêu chí thành phần, được triển khai thử nghiệm trong giai đoạn 2027-2028. Sau thời gian này, Thủ tướng sẽ xem xét việc áp dụng chính thức từ năm 2029, làm cơ sở công bố điểm số và xếp hạng an ninh mạng định kỳ.
Đáng chú ý, ngoài các biện pháp phòng thủ, bộ chỉ số còn theo dõi số lượng dữ liệu cá nhân bị lộ, mức độ thiệt hại tài chính và khả năng xử lý sự cố an ninh mạng của từng cơ quan, tổ chức.
29 tiêu chí đánh giá an ninh mạng của các cơ quan nhà nước
Trong 29 tiêu chí thành phần, có 20 tiêu chí được sử dụng để tính điểm, tập trung vào khả năng bảo vệ hệ thống, quản lý rủi ro và ứng phó với các cuộc tấn công mạng.
Cụ thể, hai tiêu chí cơ bản áp dụng cho tất cả hệ thống thông tin, liên quan đến việc hoàn thiện hồ sơ xác định cấp độ và xây dựng phương án bảo đảm an ninh mạng tương ứng.
Đối với hệ thống thông tin từ cấp độ 3 trở lên, việc đánh giá được mở rộng thêm 18 tiêu chí chuyên sâu. Các nội dung bao gồm quản lý lỗ hổng bảo mật, kiểm soát tài khoản và quyền truy cập, phòng chống phần mềm độc hại, sao lưu dữ liệu, giám sát an ninh mạng và ứng phó sự cố.
Ngoài các biện pháp kỹ thuật, việc đánh giá còn xem xét hoạt động quản lý nhân sự vận hành, kiểm soát nhà cung cấp dịch vụ và bảo đảm an toàn trong quá trình phát triển ứng dụng.
Những yêu cầu này cho thấy các cơ quan không chỉ cần xây dựng phương án bảo vệ mà còn phải có hồ sơ, dữ liệu chứng minh việc triển khai các biện pháp an ninh mạng trong thực tế.
Bên cạnh 20 tiêu chí tính điểm, bộ chỉ số còn có 9 tiêu chí theo dõi tình hình và hậu quả của các sự cố an ninh mạng. Đây là nhóm nội dung liên quan trực tiếp đến việc bảo vệ dữ liệu cá nhân và khả năng duy trì hoạt động của hệ thống khi bị tấn công.
  |
|
Chỉ số bảo đảm an ninh mạng được ban hành trong bối cảnh các mối đe dọa và tấn công mạng ngày càng phức tạp. Ảnh: Quang Nam. |
Theo đó, các cơ quan phải thống kê số bản ghi dữ liệu cá nhân của công dân bị lộ, dung lượng dữ liệu bị mất hoặc mã hóa, số sự cố nghiêm trọng và thiệt hại tài chính do các sự cố an ninh mạng gây ra.
Đồng thời, việc theo dõi còn bao gồm tỷ lệ rủi ro được xử lý đúng hạn và tỷ lệ sự cố được kiểm soát, khắc phục kịp thời. Qua những số liệu này, cơ quan quản lý có thể nắm được mức độ ảnh hưởng của các sự cố, bên cạnh khả năng phòng ngừa và bảo vệ hệ thống.
Tuy nhiên, 9 tiêu chí nói trên chỉ phục vụ công tác chỉ đạo, điều hành, không trực tiếp tham gia tính điểm xếp hạng. Điều này đồng nghĩa số lượng dữ liệu cá nhân bị lộ không tự động được quy đổi thành điểm trừ trong bộ chỉ số.
Khi nào công bố xếp hạng an ninh mạng?
Về lộ trình, việc đánh giá sẽ được triển khai thử nghiệm tại các bộ, cơ quan và địa phương trong hai năm 2027-2028. Kết quả chấm điểm dựa trên số liệu thực tế cùng hồ sơ, tài liệu minh chứng do các đơn vị cung cấp.
Trong thời gian này, các tiêu chí và phương pháp tính toán có thể được điều chỉnh để phù hợp với thực tiễn. Việc sơ kết dự kiến thực hiện trong quý II/2028, làm cơ sở hoàn thiện bộ chỉ số trước khi đề xuất áp dụng chính thức.
Kết quả thử nghiệm sẽ không được sử dụng để xét thi đua, khen thưởng hoặc đánh giá mức độ hoàn thành nhiệm vụ của các bộ, ngành và địa phương.
Từ năm 2029, nếu được Thủ tướng quyết định áp dụng chính thức, kết quả đánh giá sẽ được tổng hợp, báo cáo và công bố, xếp hạng định kỳ trước tháng 5 hàng năm. Thông tin công khai gồm điểm số và mức xếp loại của từng cơ quan, tổ chức.
Tuy nhiên, dữ liệu đánh giá chi tiết vẫn phải được quản lý, bảo mật theo quy định, đặc biệt đối với những nội dung liên quan đến bí mật nhà nước. Vì vậy, việc công bố kết quả không đồng nghĩa toàn bộ thông tin về lỗ hổng bảo mật hoặc sự cố tại các hệ thống sẽ được công khai.
  |
|
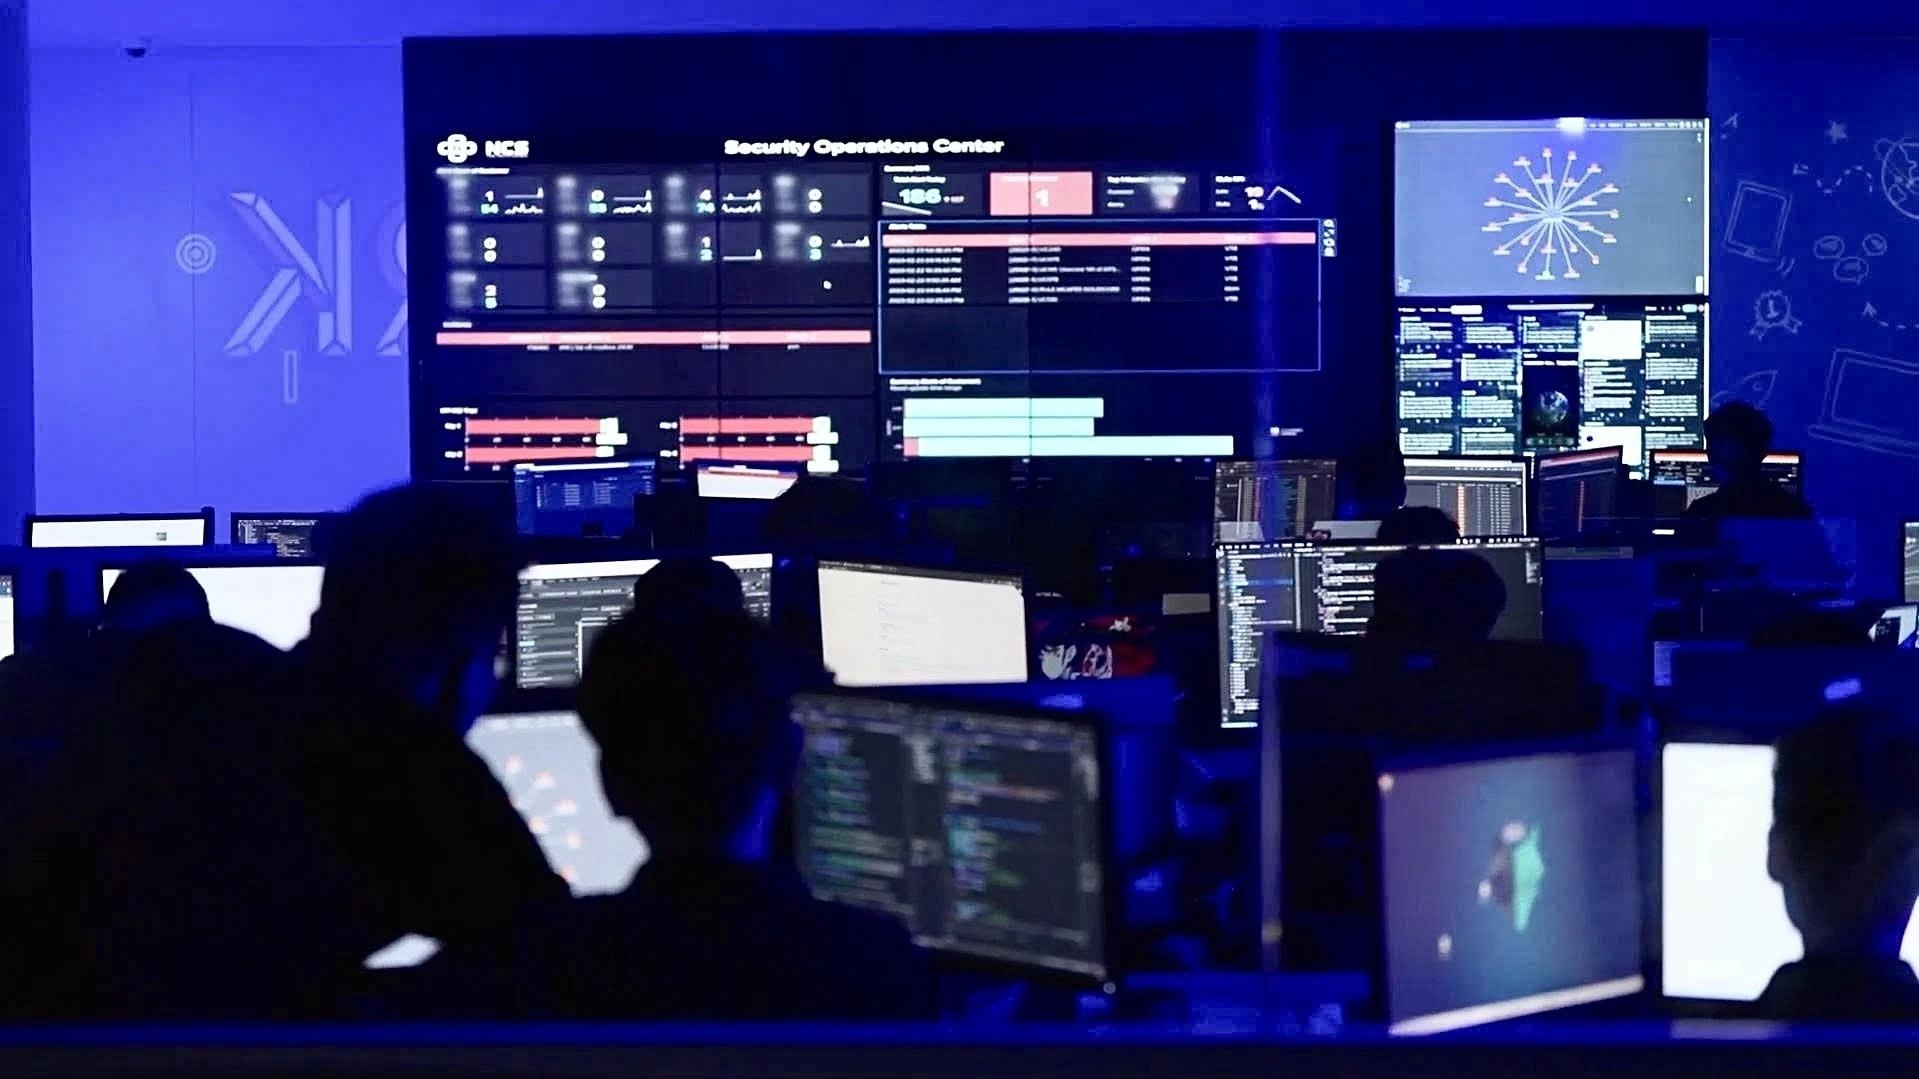
Trung tâm điều hành an ninh mạng của một doanh nghiệp lĩnh vực an ninh mạng. Ảnh: NCS. |
Kết quả đánh giá chính thức còn được sử dụng phục vụ quản lý nhà nước, hoạch định chính sách an ninh mạng và có thể làm thông tin tham khảo khi đánh giá cán bộ, công chức theo quy định.
Bộ Công an được giao làm cơ quan thường trực, chịu trách nhiệm hướng dẫn phương pháp chấm điểm, theo dõi và tổng hợp kết quả hàng năm. Cơ quan này cũng sẽ phối hợp với các bộ, ngành liên quan nghiên cứu công cụ đánh giá tự động và xây dựng hệ thống phục vụ công tác thống kê, báo cáo.
